CyberSweden 2026 i sammandrag
Från cyberbrottslighetens infrastruktur till kvantsäker kryptering
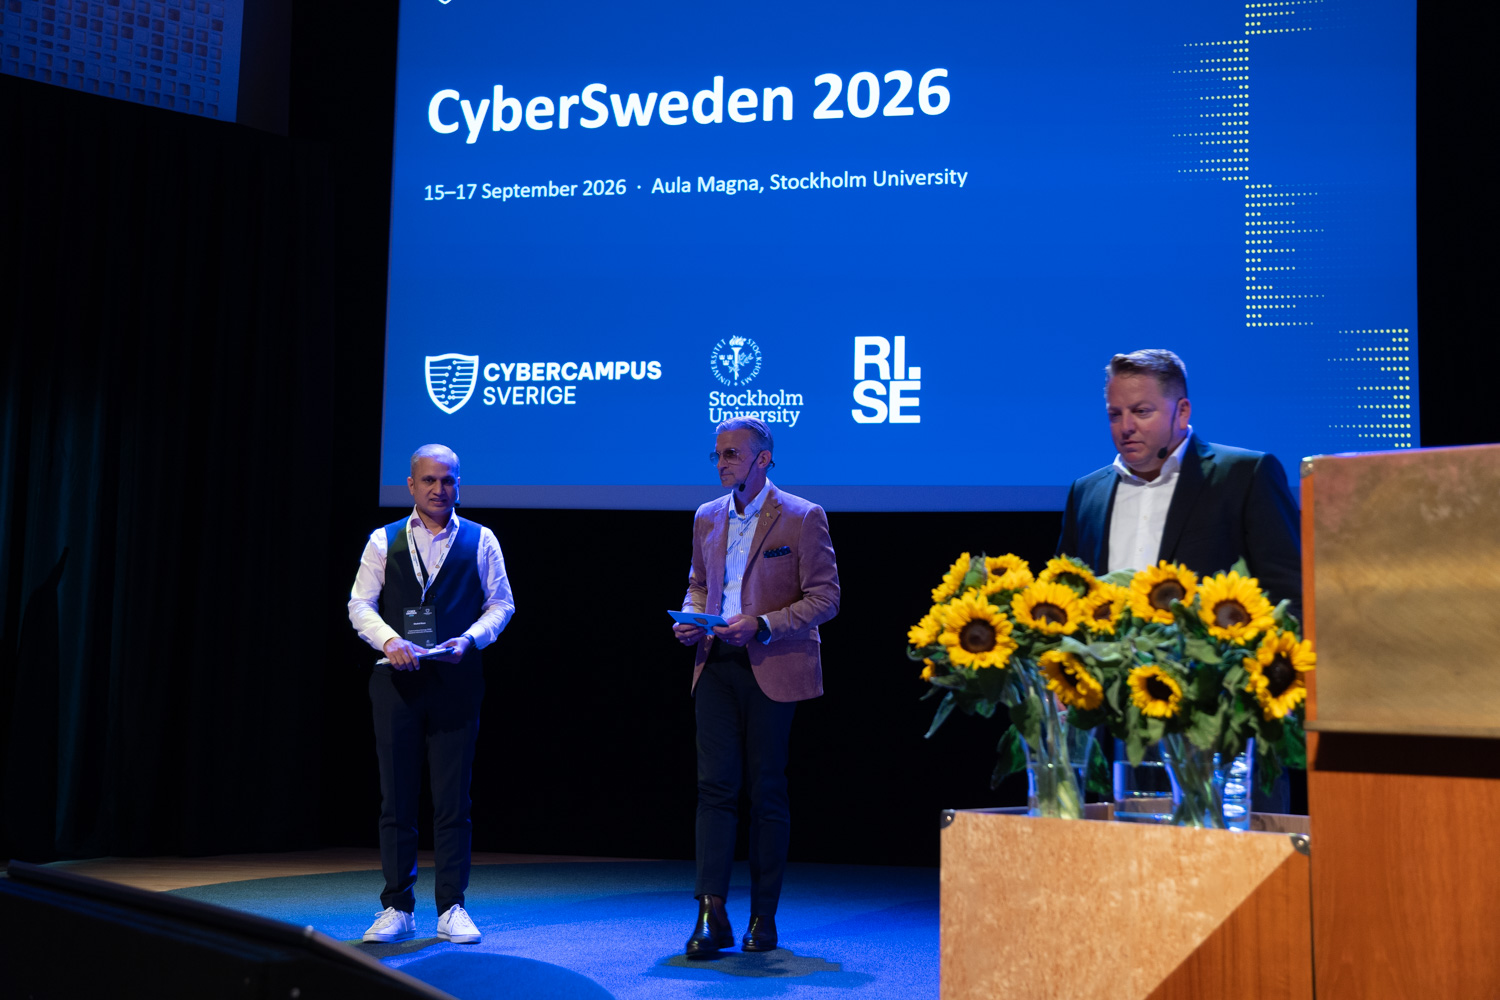
Cybercampus Sveriges årliga forskningskonferens CyberSweden är mötesplatsen för cybersäkerhetsforskare inom både akademi och näringsliv. I år gick konferensen av stapeln för andra gången, och den 15–17 september fylldes Aula Magna på Stockholms universitet av forskare, myndigheter och företag som alla ville prata cybersäkerhet.
Programmet täckte allt från AI och cybersäkerhet till digital integritet, sårbarhetsforskning, tillförlitlig AI, säkra 6G- och satellitsystem och sociotekniska perspektiv på säkerhet. Doktorandernas postersession, som blev en succé redan förra året, var tillbaka igen.
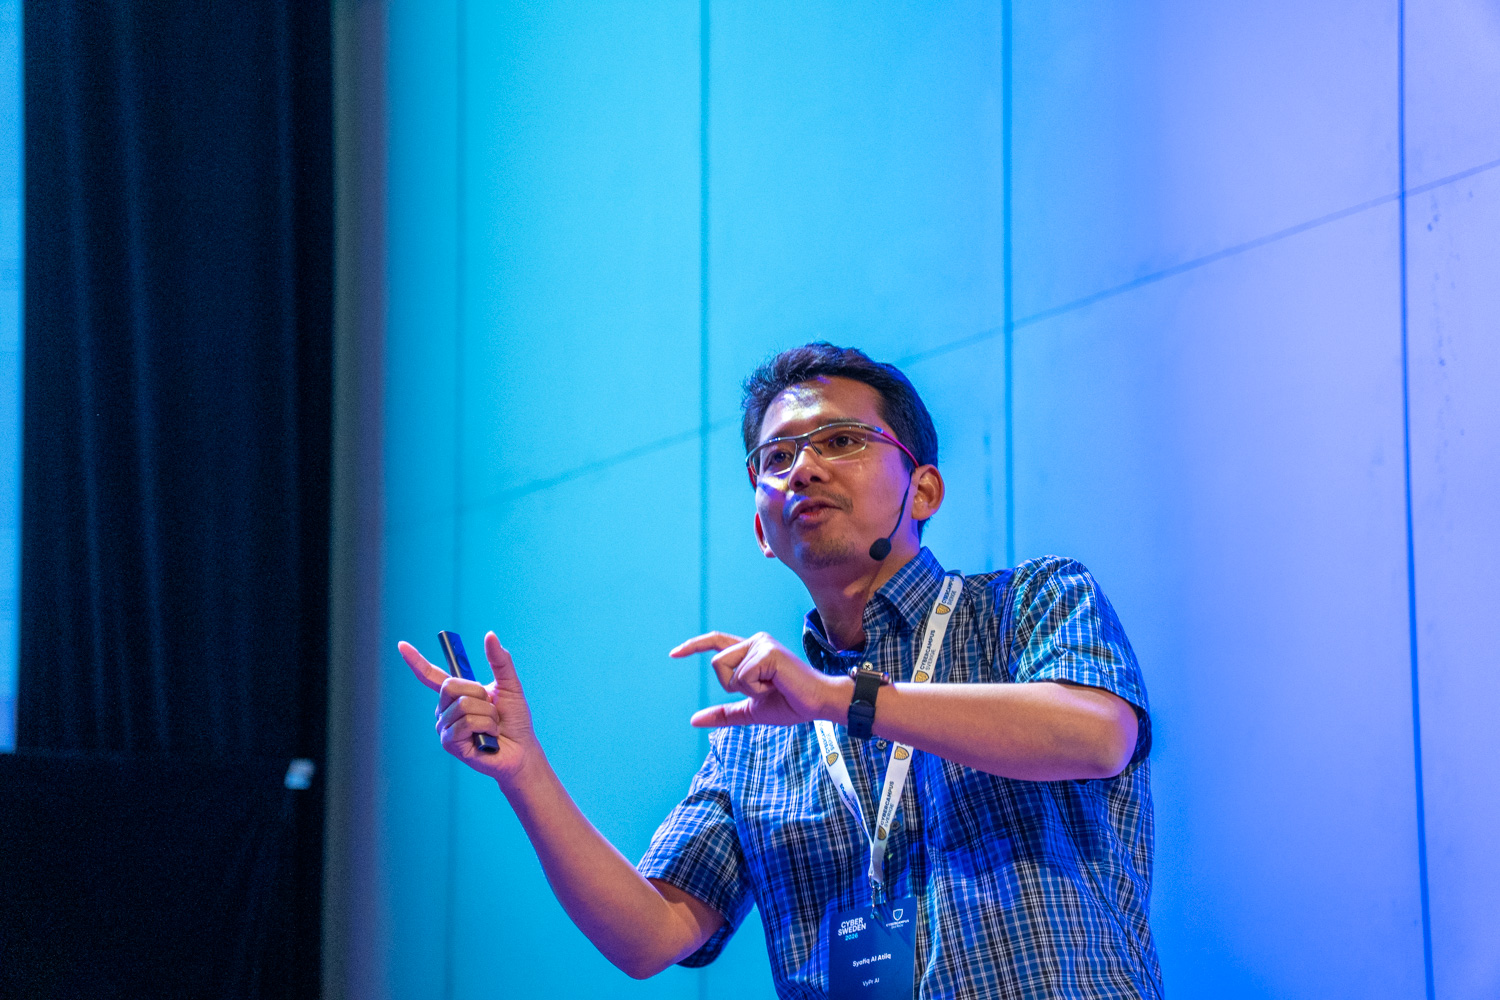
Shahid Raza, David Olgart och Fredrik Blix öppnade konferensen den femtonde, och Dongyan Xu från Purdue Universitys CERIAS satte tonen med en inledningsföreläsning om en cross plane-metodik för cyberfysisk säkerhet. Resten av dagen ägnades åt Cybercampus egen forskning: Annika Andreasson talade om Sveriges cybersäkerhet vid ett vägskäl, Alejandro Russo om integritetsbevarande datadelning i AI:ns tidsålder, Syafiq Al Atiiq om sårbarhetsupptäckt med hjälp av LLM:er, och Joakim Kävrestad om vägen till bättre cyberhygien.
Efter posterpitchar och en välbesökt posterutställning landade dagen i en stående middag där samtalen fortsatte långt in på kvällen. Det var tydligt redan tidigt, utifrån antalet besökare och frågorna i rummet, att den här mötesplatsen behövdes.
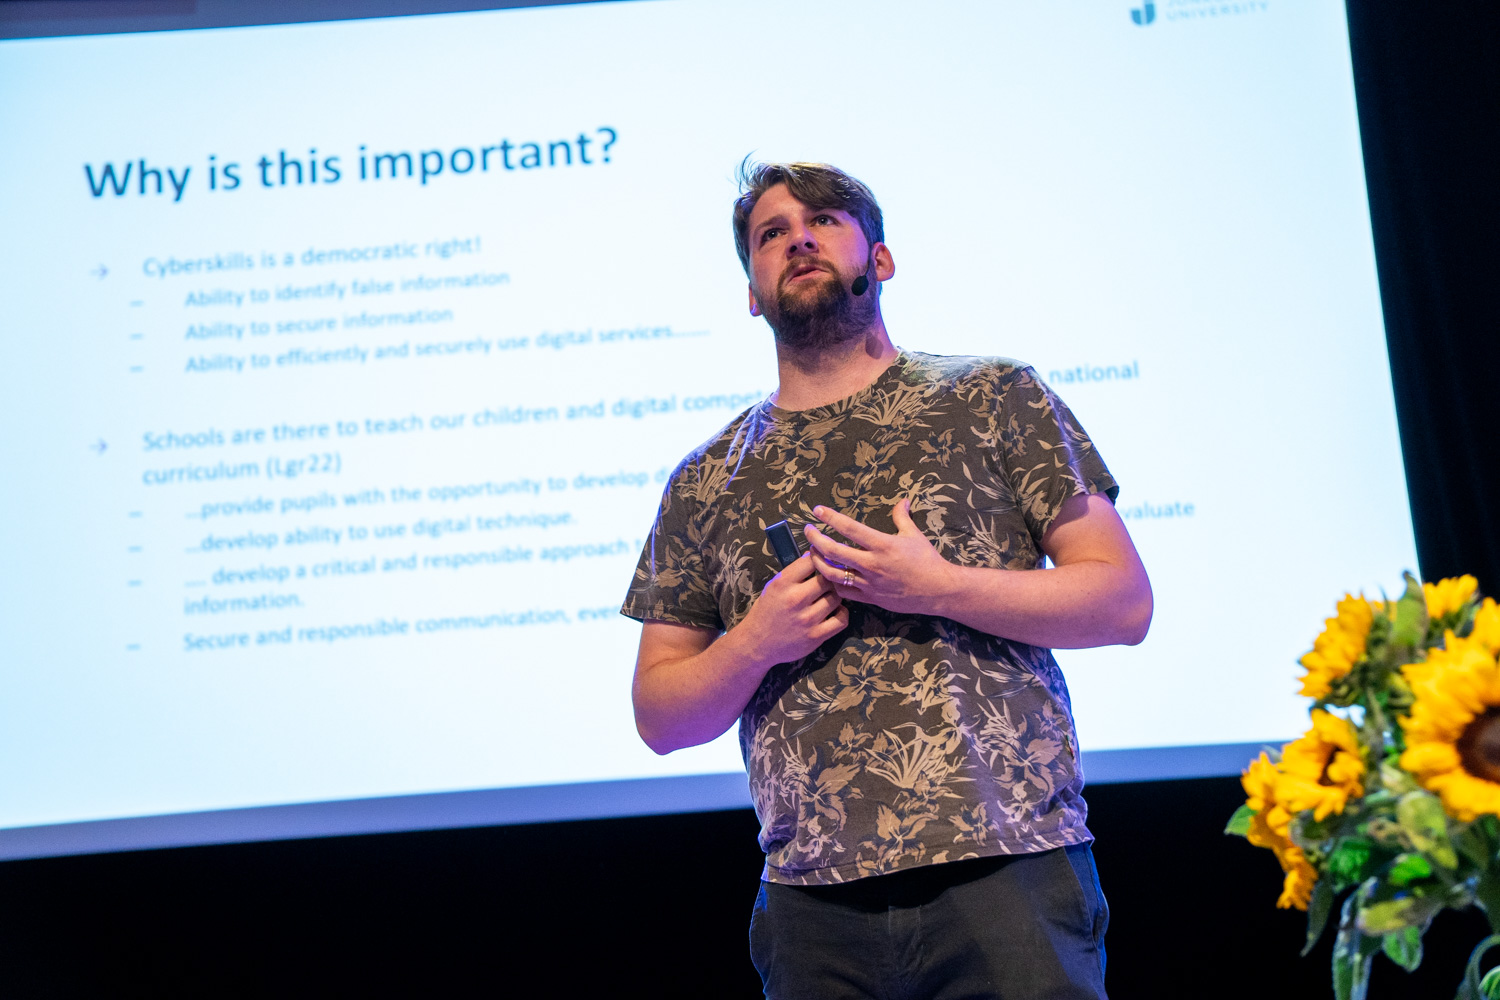
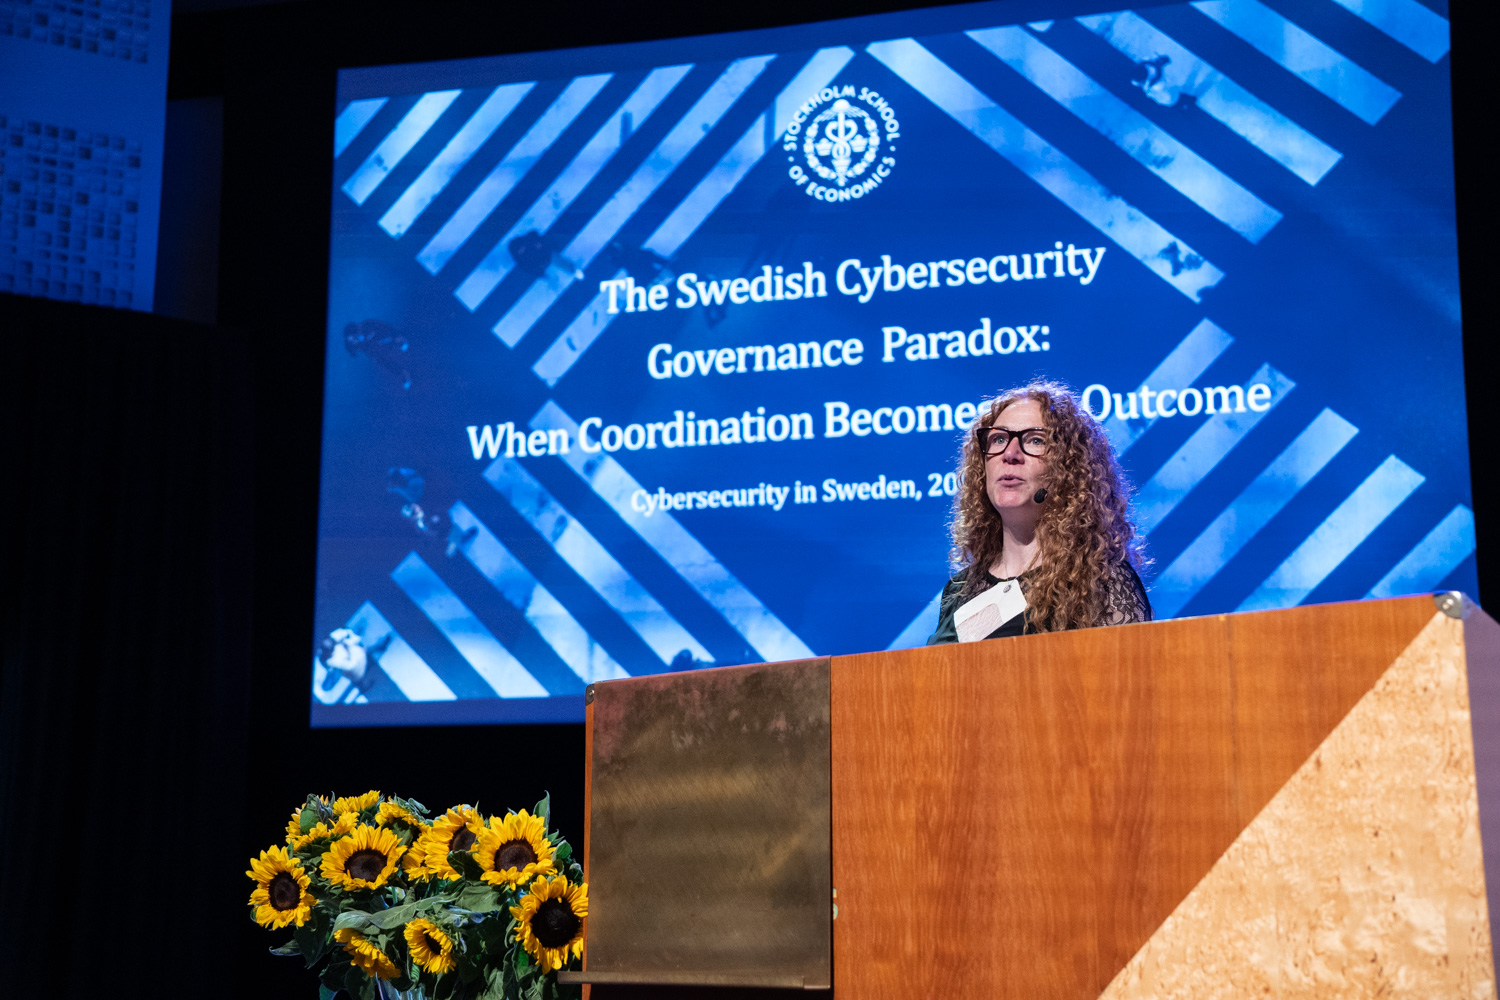
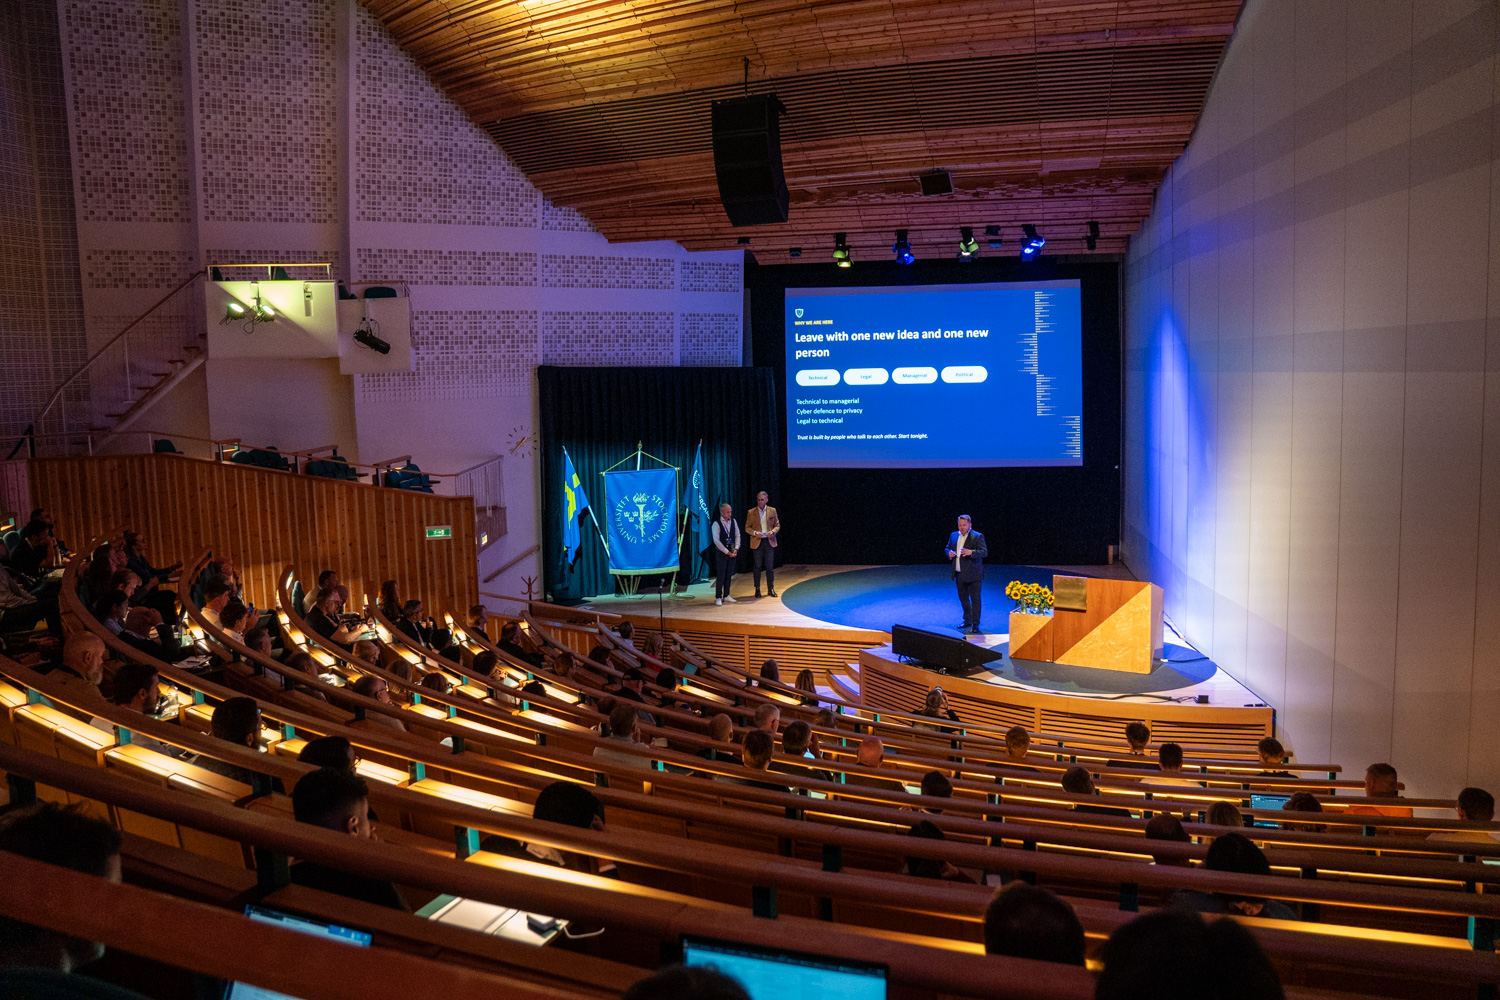
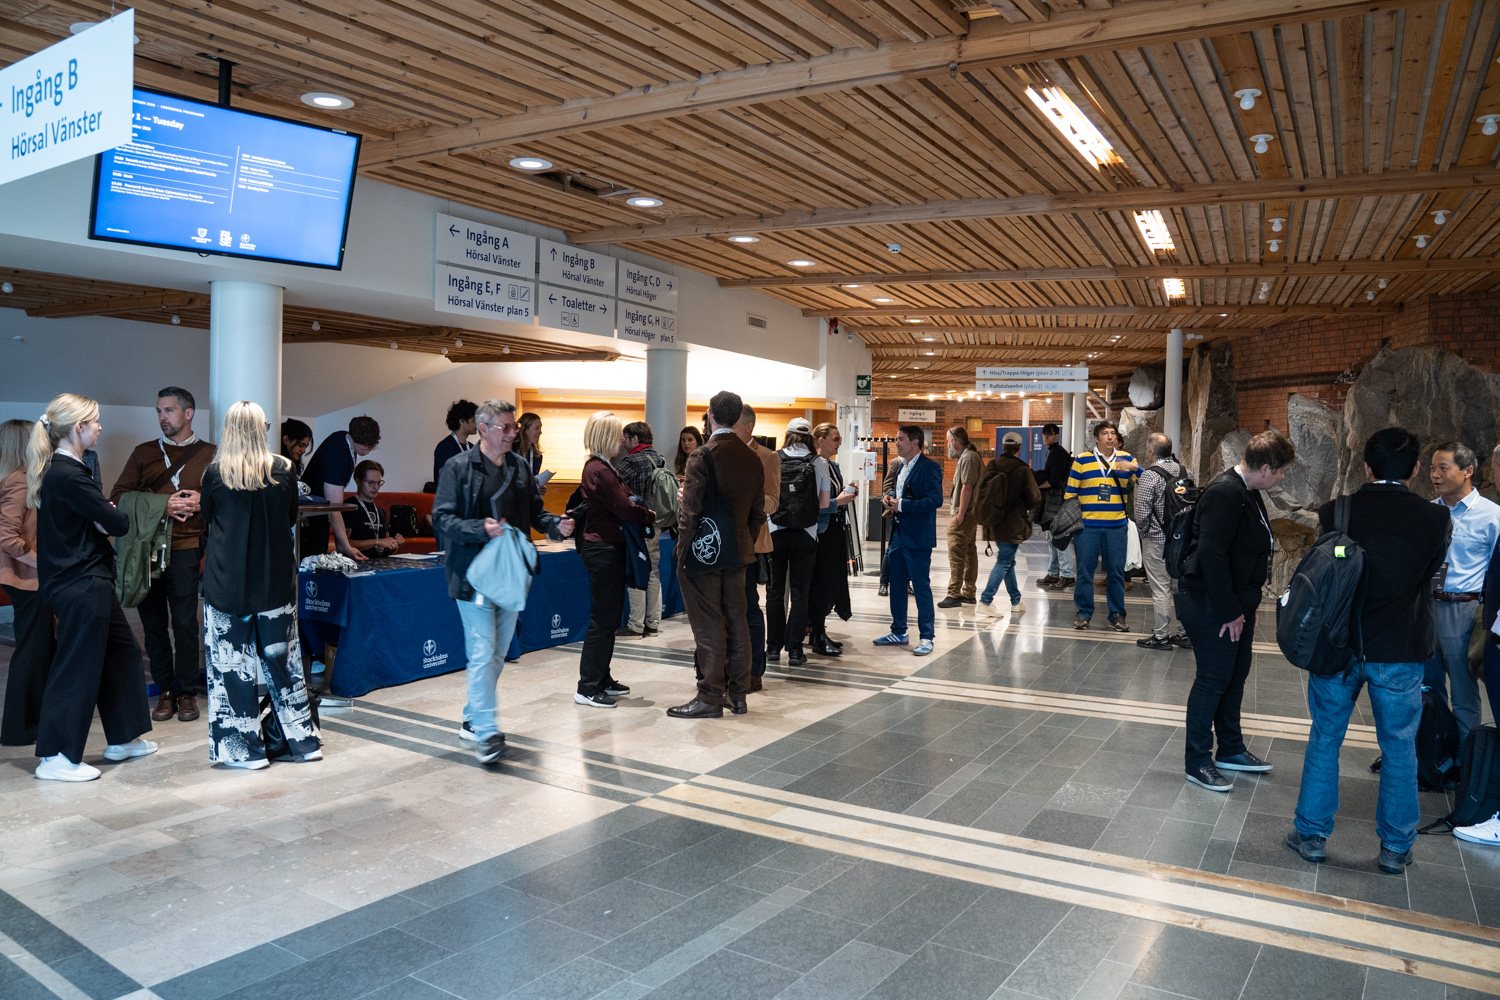
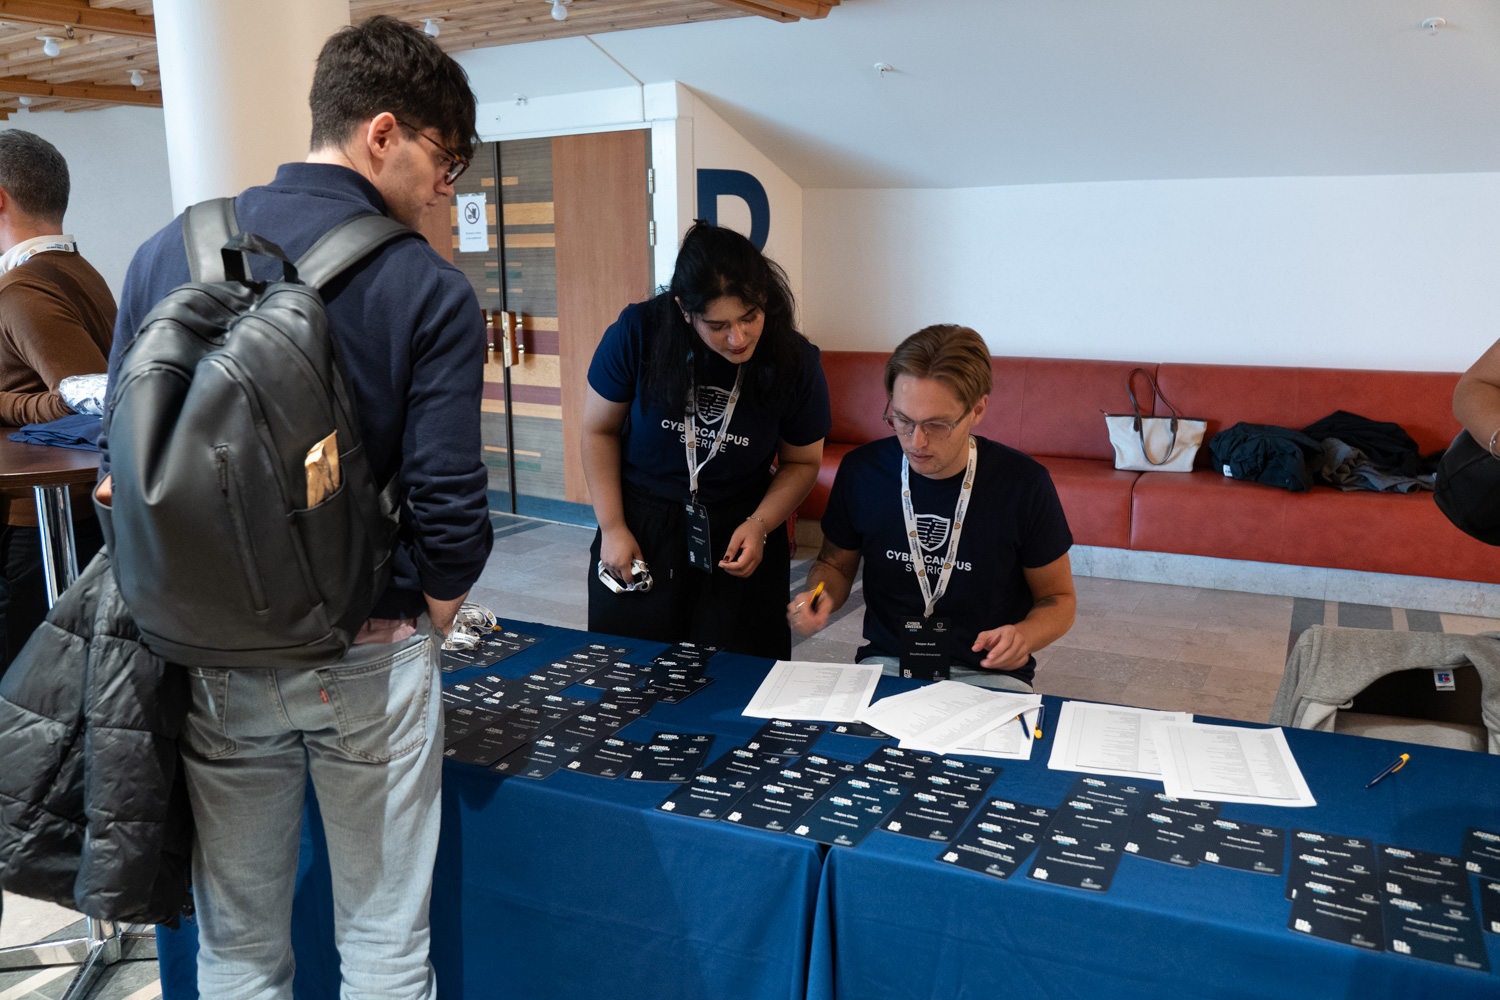
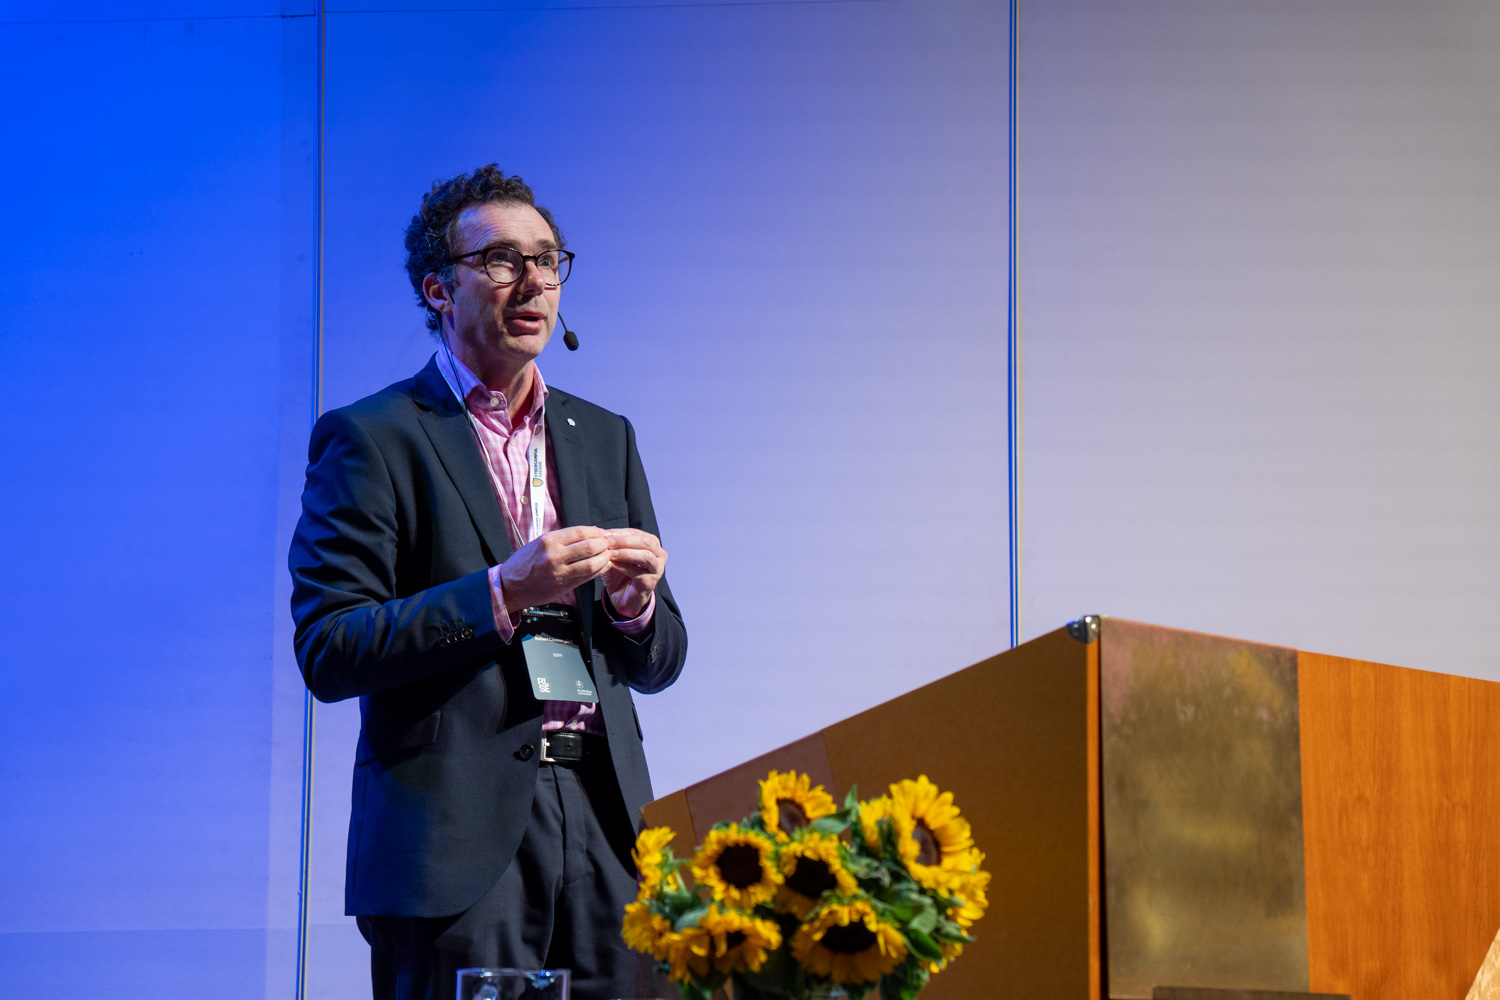
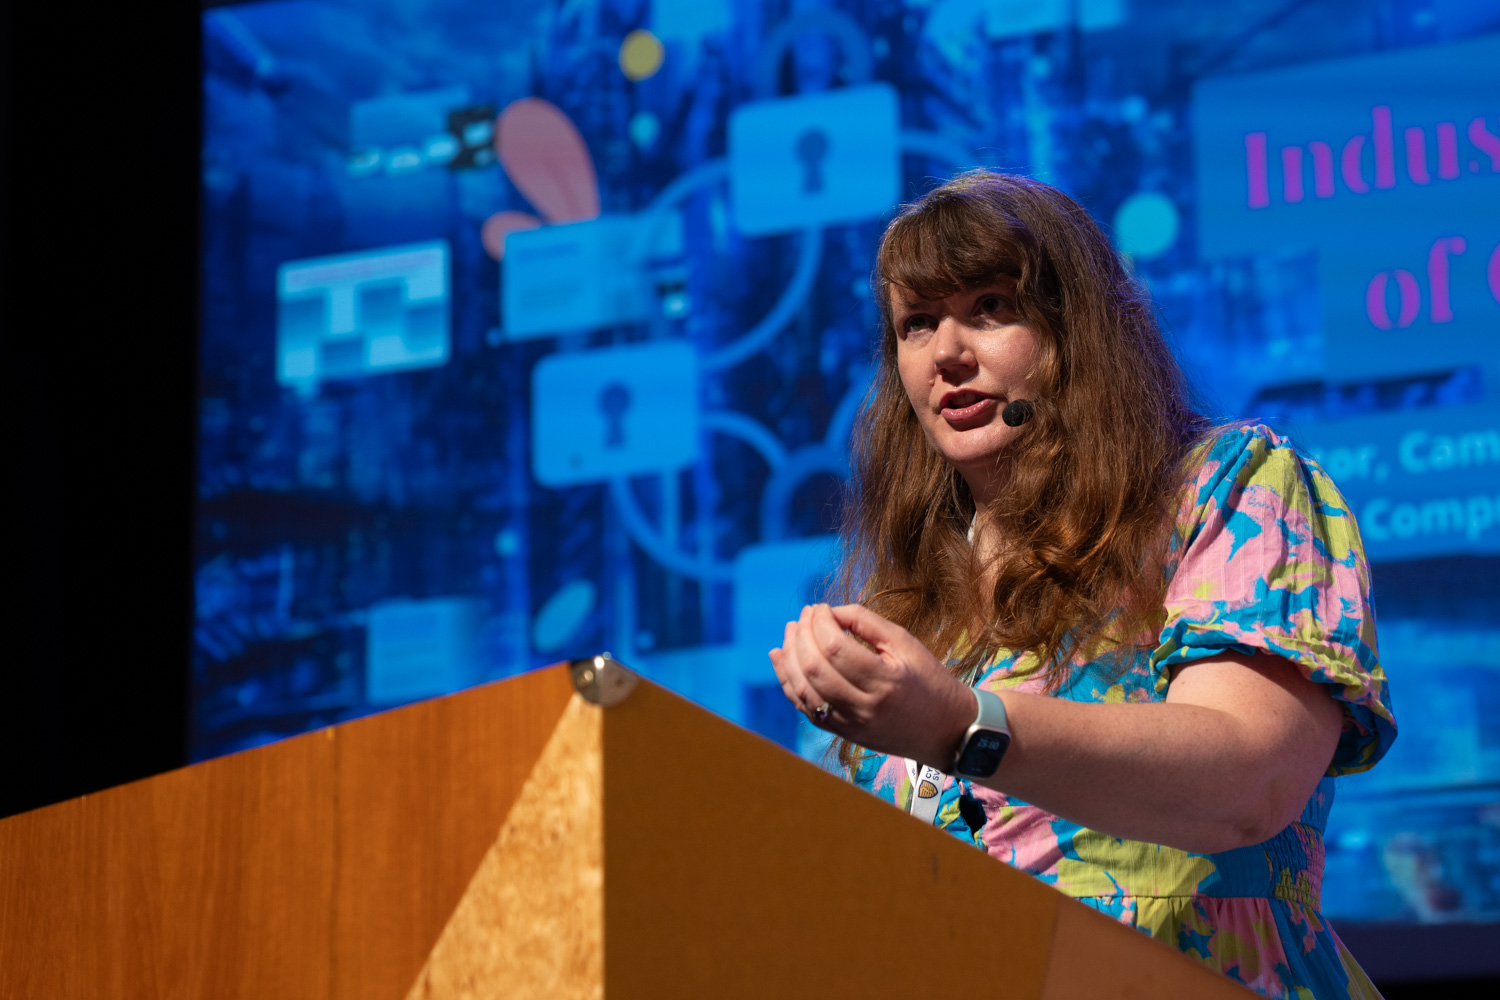
Den känslan höll i sig till dag två. Alice Hutchings från University of Cambridge inledde morgonen med en genomgång av infrastrukturen bakom cyberbrottslighetens industrialisering, och Robert Limmergård från SOFFpåminde om att ett fungerande cyberförsvar kräver ett helt ekosystem, inte en enskild aktör.
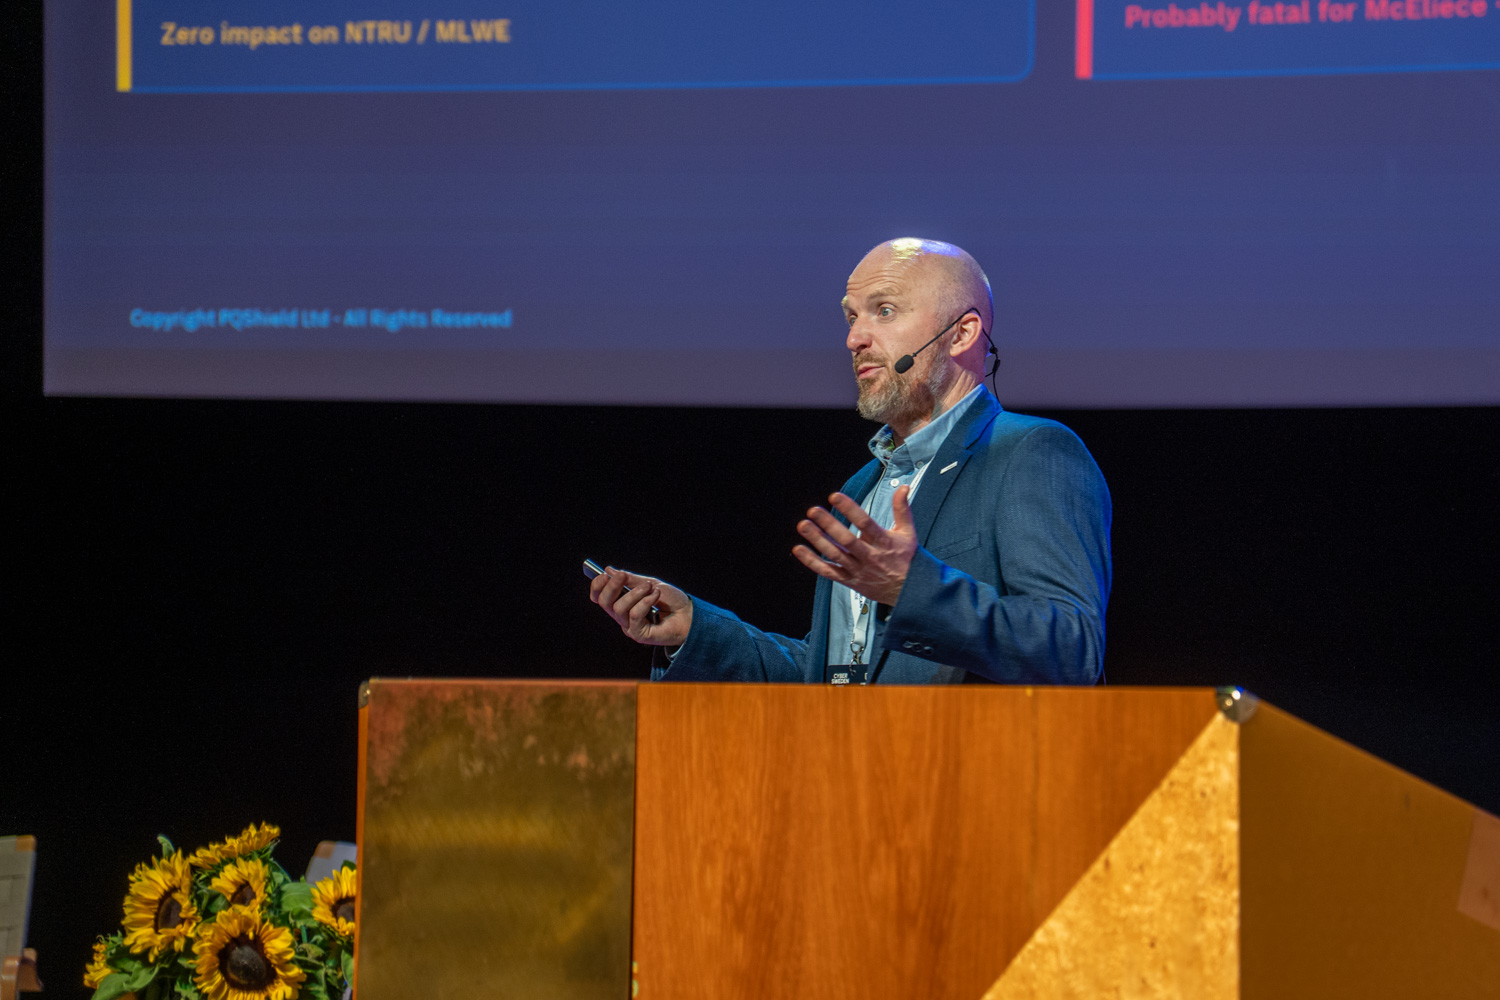
Lisa Gustafsson från Försvarsdepartementet pratade om signal kontra brus i statens cybersäkerhetsarbete, en bra upptakt till dagens paneldebatt "Cyber-Resilient Sweden: Securing Our Digital Future" med NCSC Sverige, RISE, Försvarsdepartementet och Ericsson Research, modererad av Katarina Boustedt. Efter lunch blickade programmet både utåt och inåt: först ett samtal om hur cybercampus runtom i världen samarbetar, sedan finansieringsmöjligheter för svenska forskare. Graeme Hickey från PQShield rundade av med en blick framåt mot vad som kommer efter kvantsäker kryptering, och dagen avslutades med att bästa poster korades.
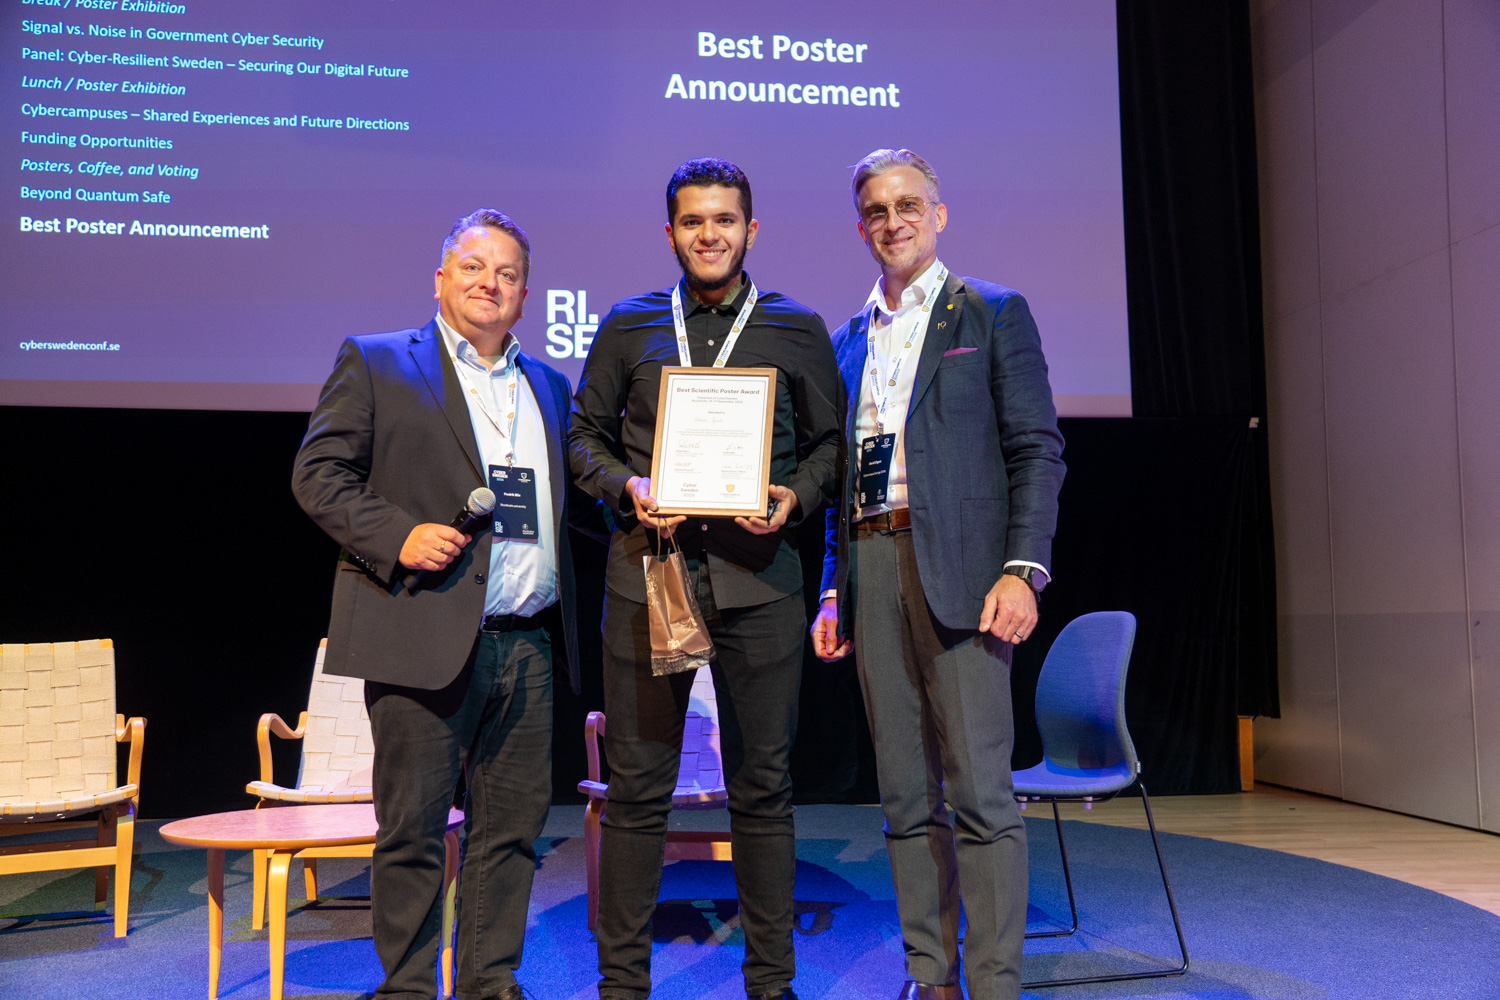
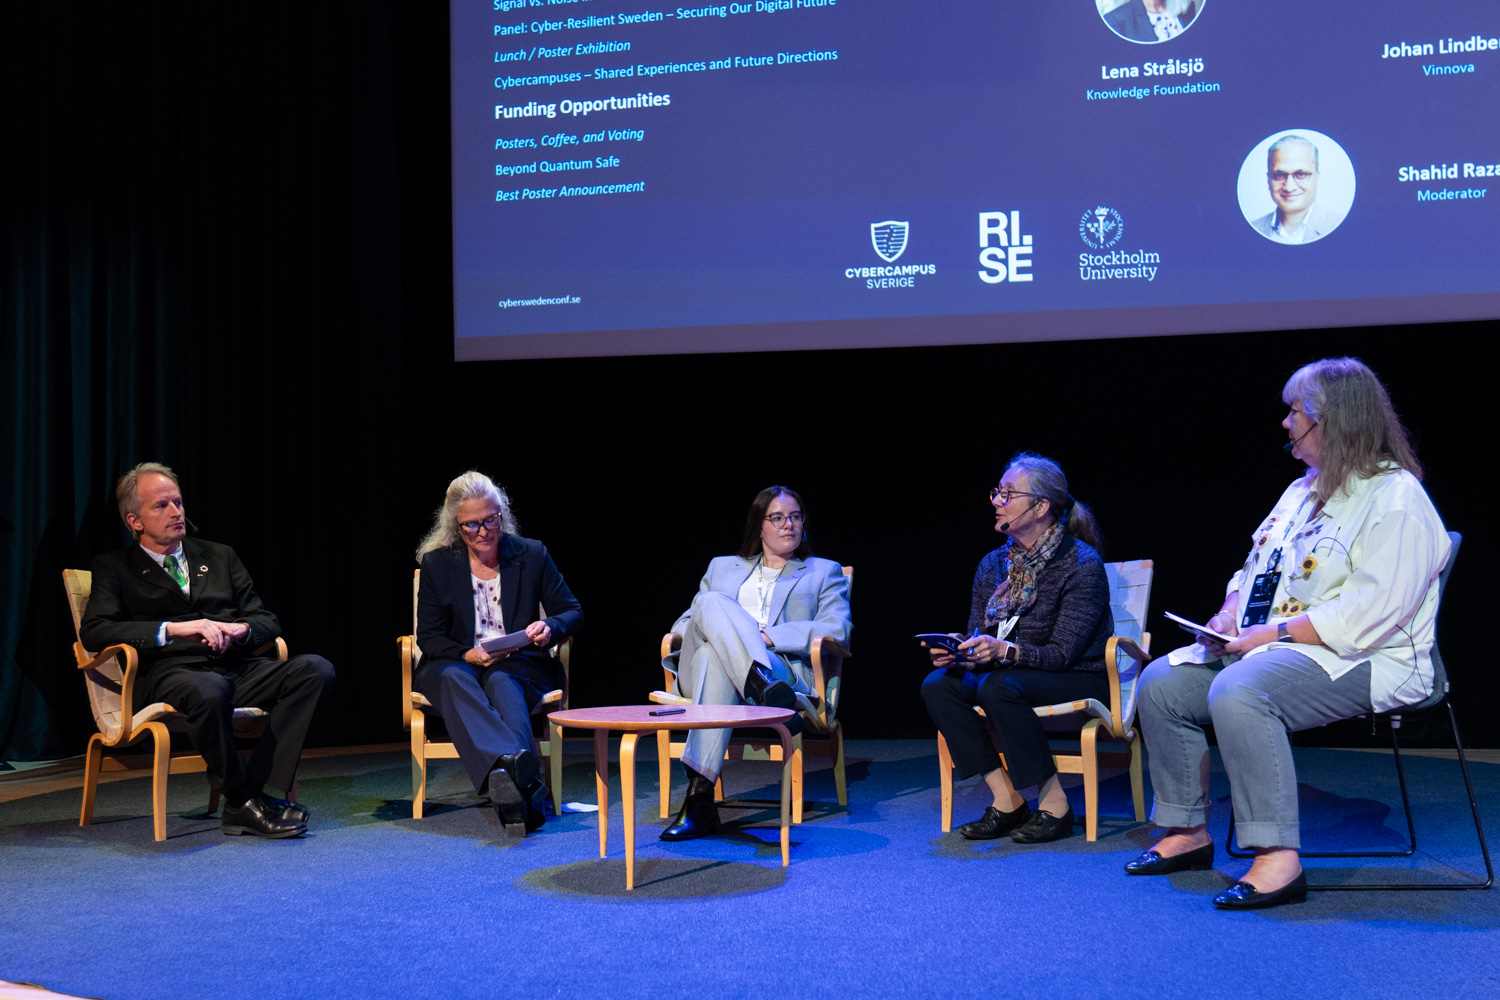
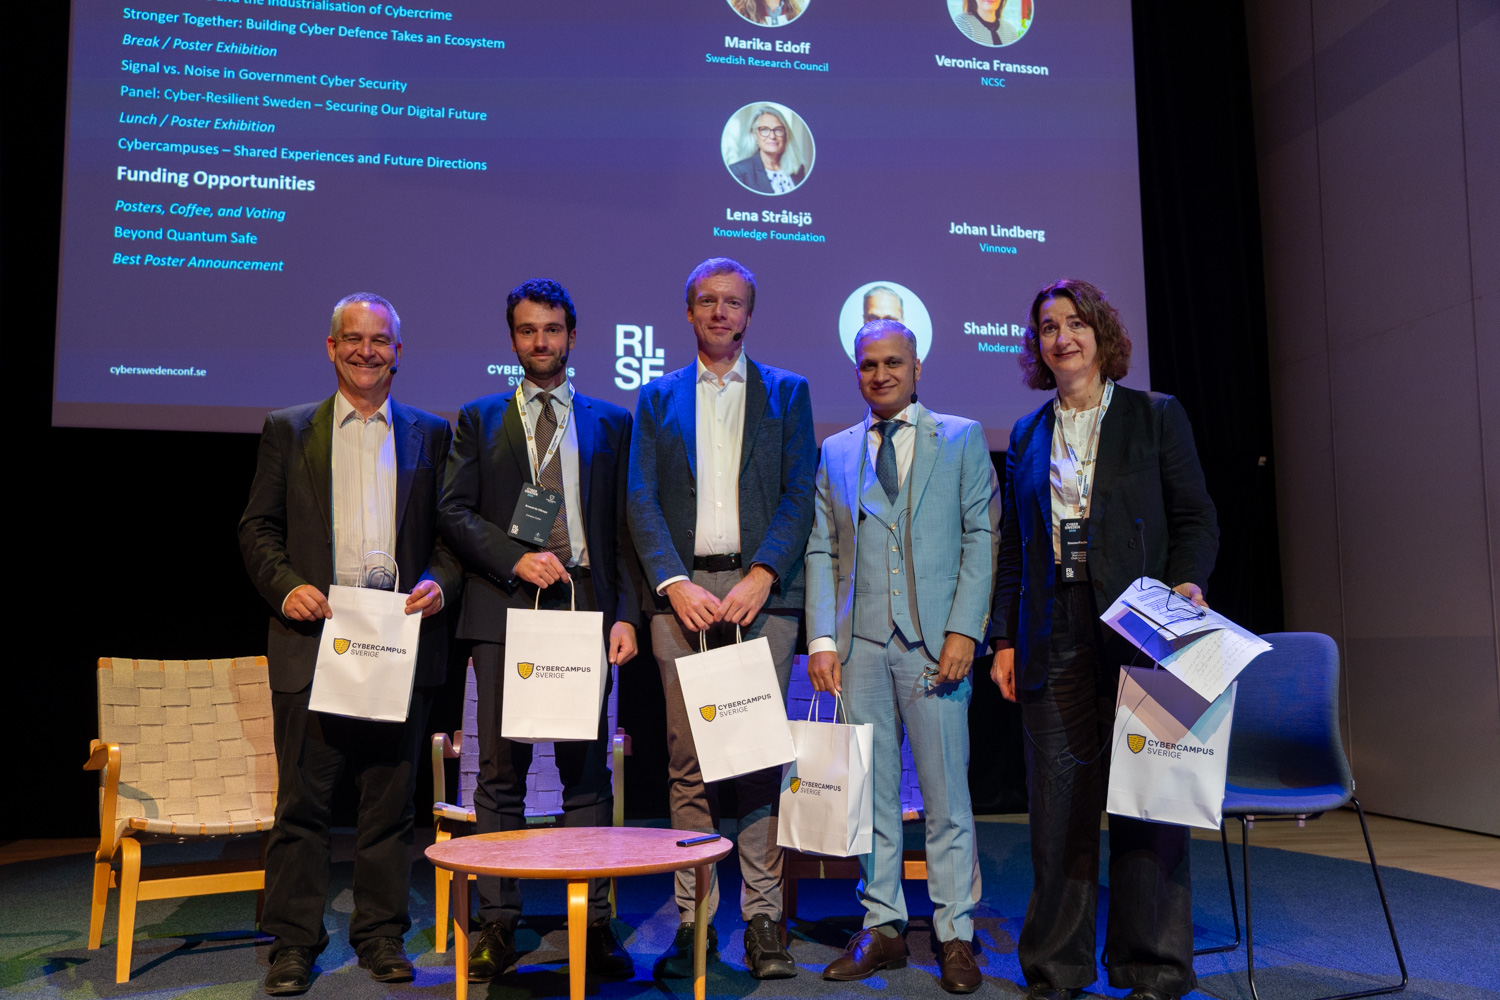
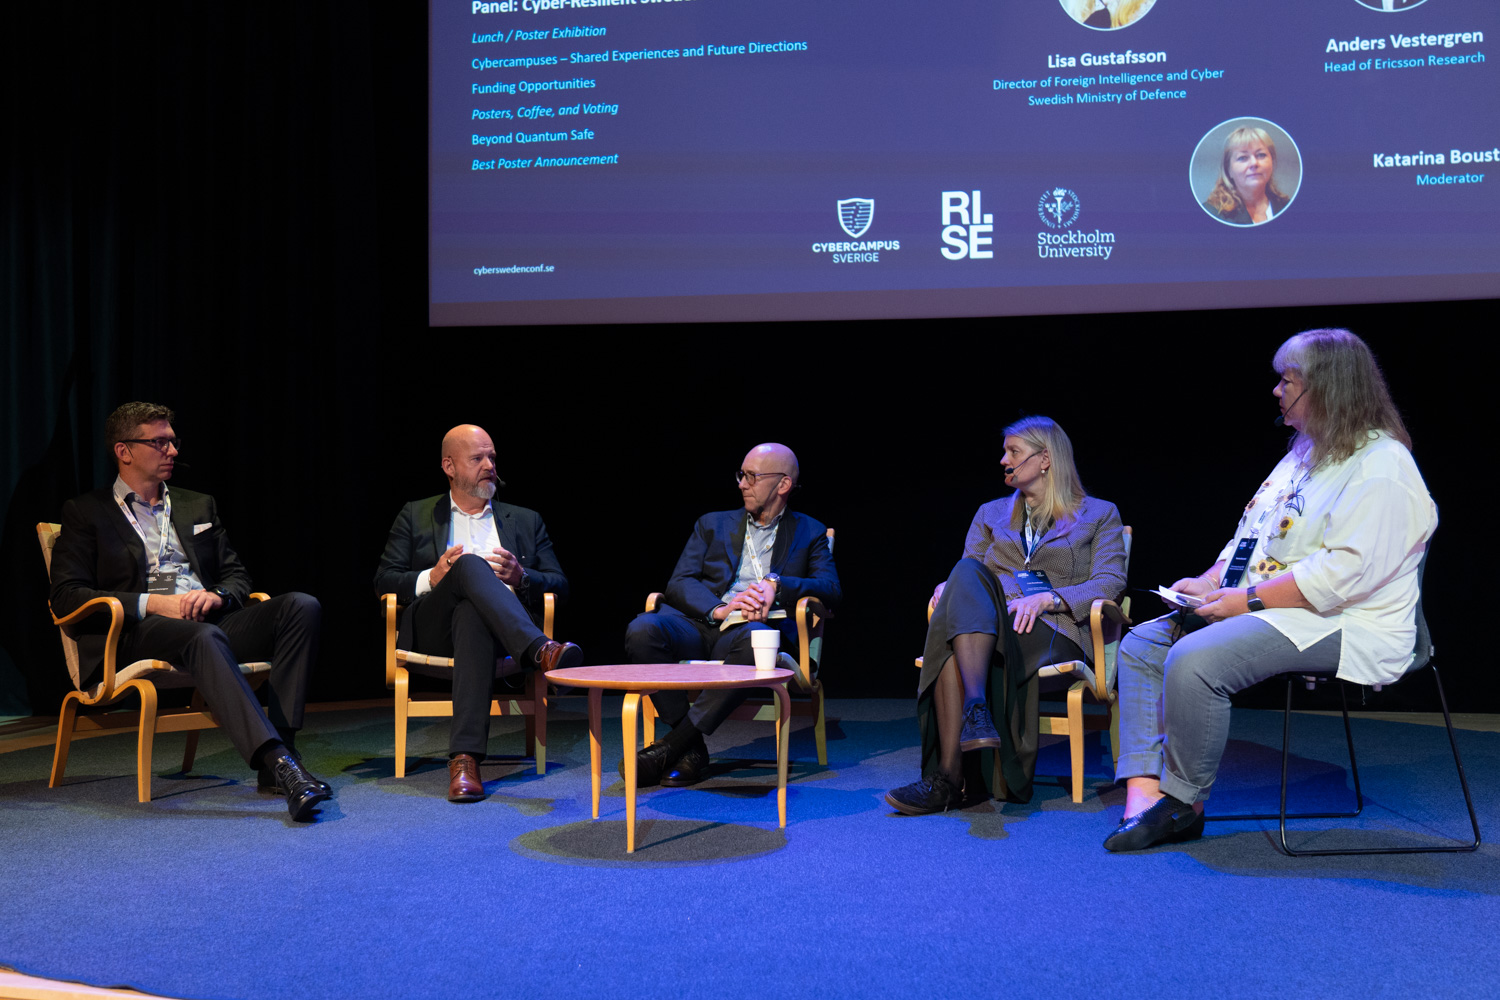
På den tredje och sista dagen låg fokus på morgondagens hot. Ognjen Vuković från Google öppnade med red teaming i den autonoma AI:ns tidevarv, och Martin Bosshardt från Anapaya visade hur angriparna själva tar hjälp av AI. Vinnaren av bästa poster, Atmane Ayoub Mansour Bahar från Chalmers, fick presentera sitt arbete om integritetsrisker i MPEG-DASH adaptiv streaming, innan Thomas Nyman från Ericsson tog vid med ett föredrag om minnessäkerhetshärdning, från programmeringsspråk ner till hårdvara.
Said Seddiki, CISO på Volvo Construction Equipment, berättade om arbetet med att säkra uppkopplade anläggningsmaskiner, och Nils Undén, CTO på Clavister, avslutade det tekniska programmet med lärdomar från EDF- och Vinnova-finansierade projekt.
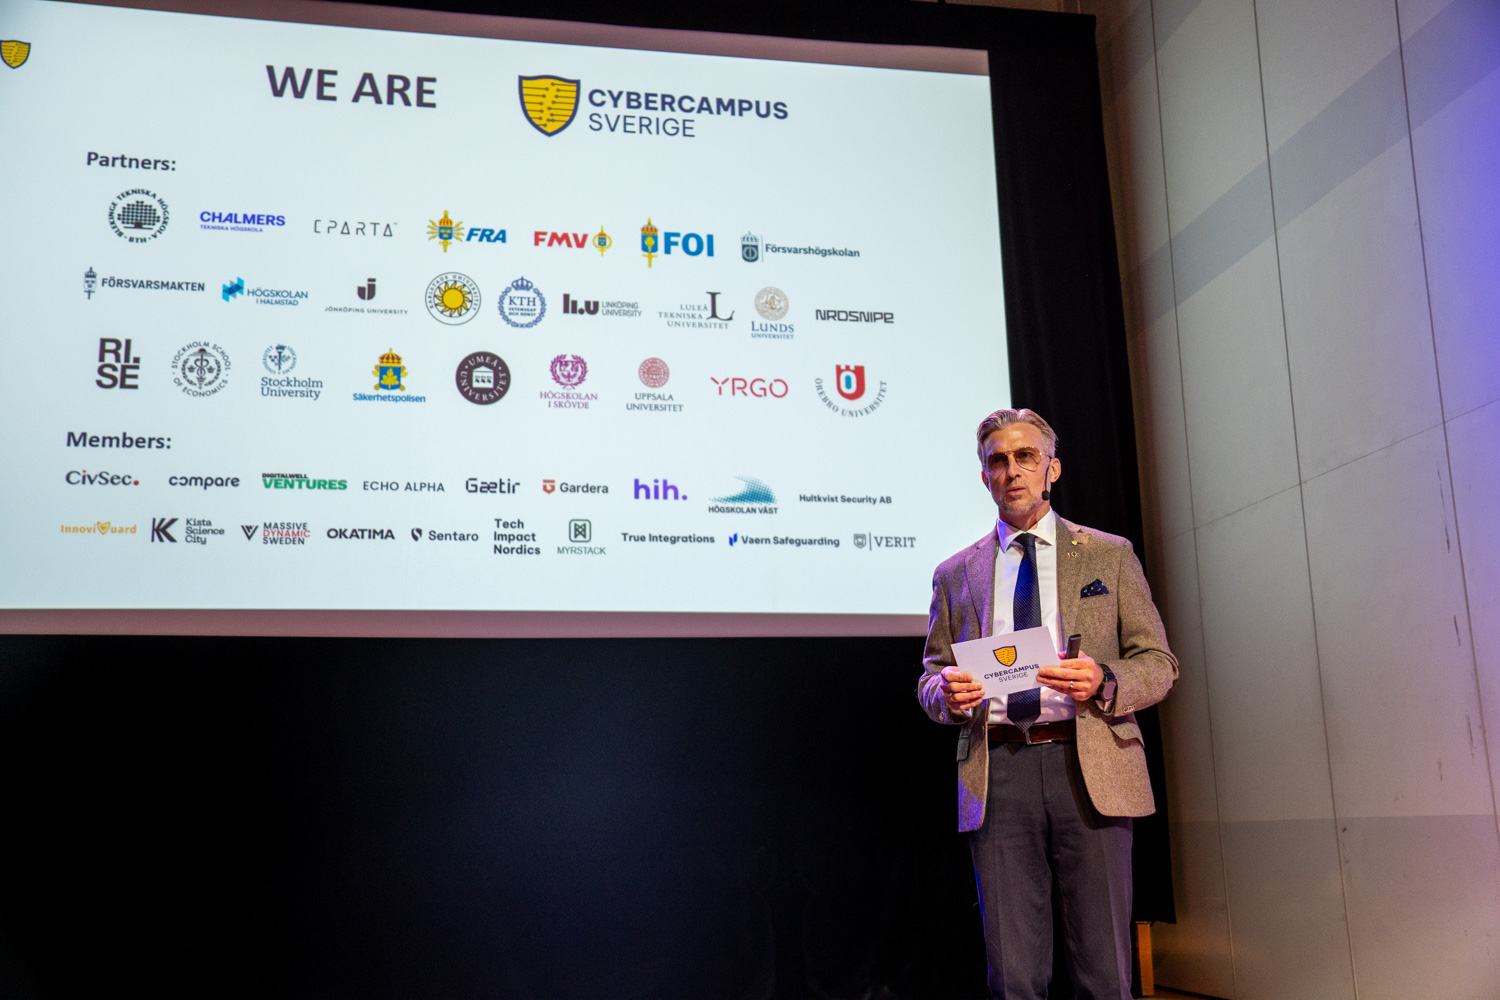
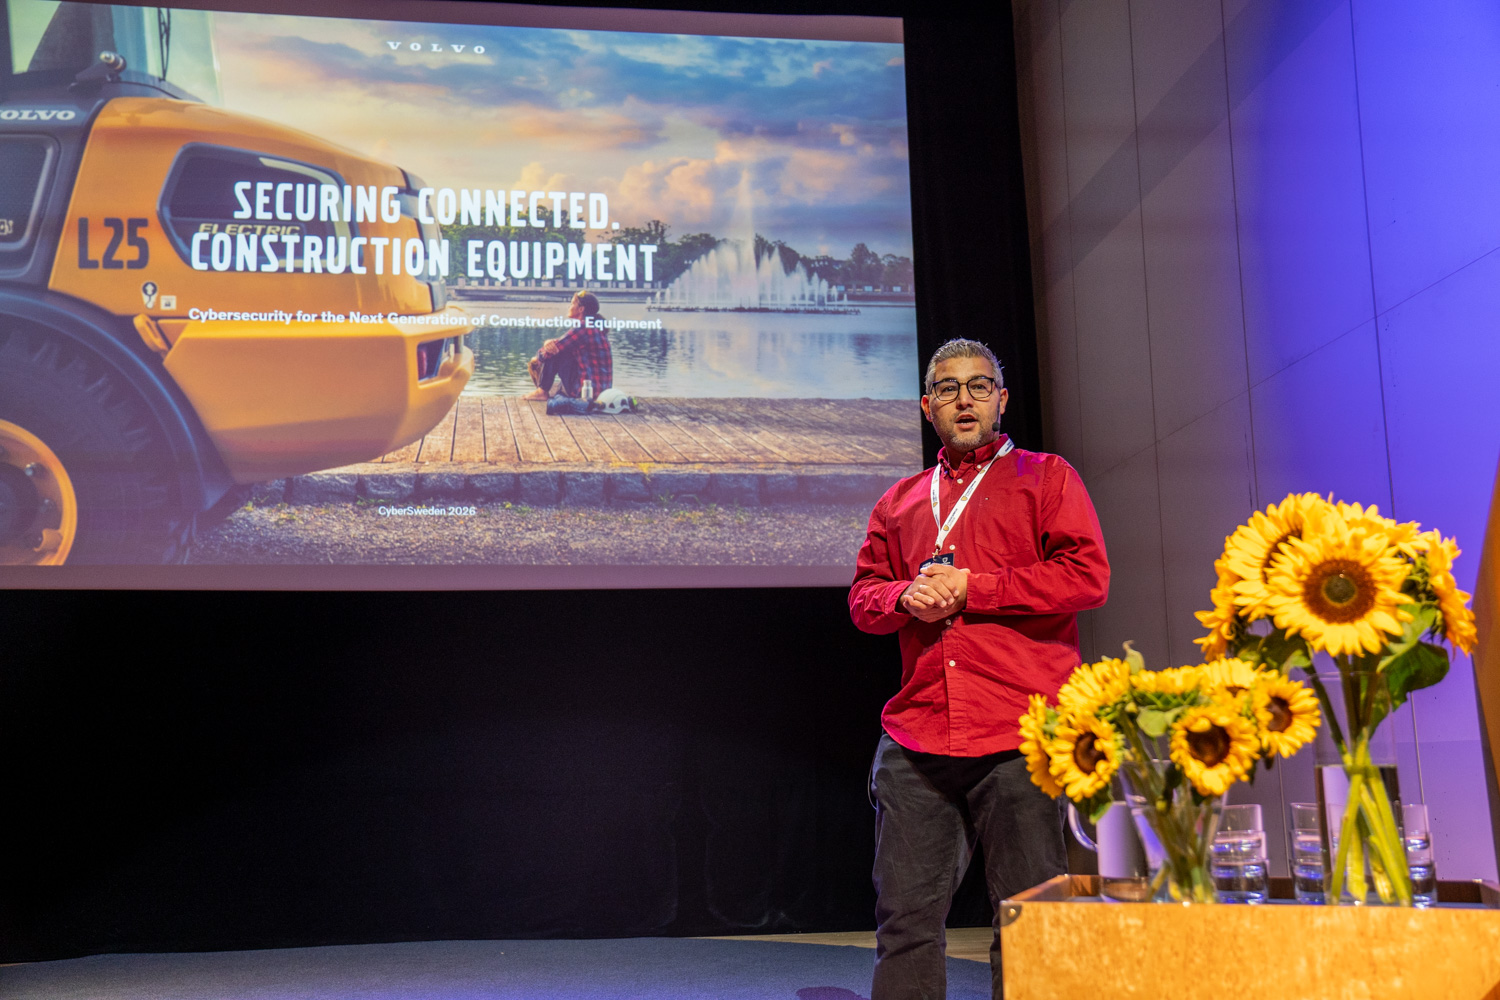
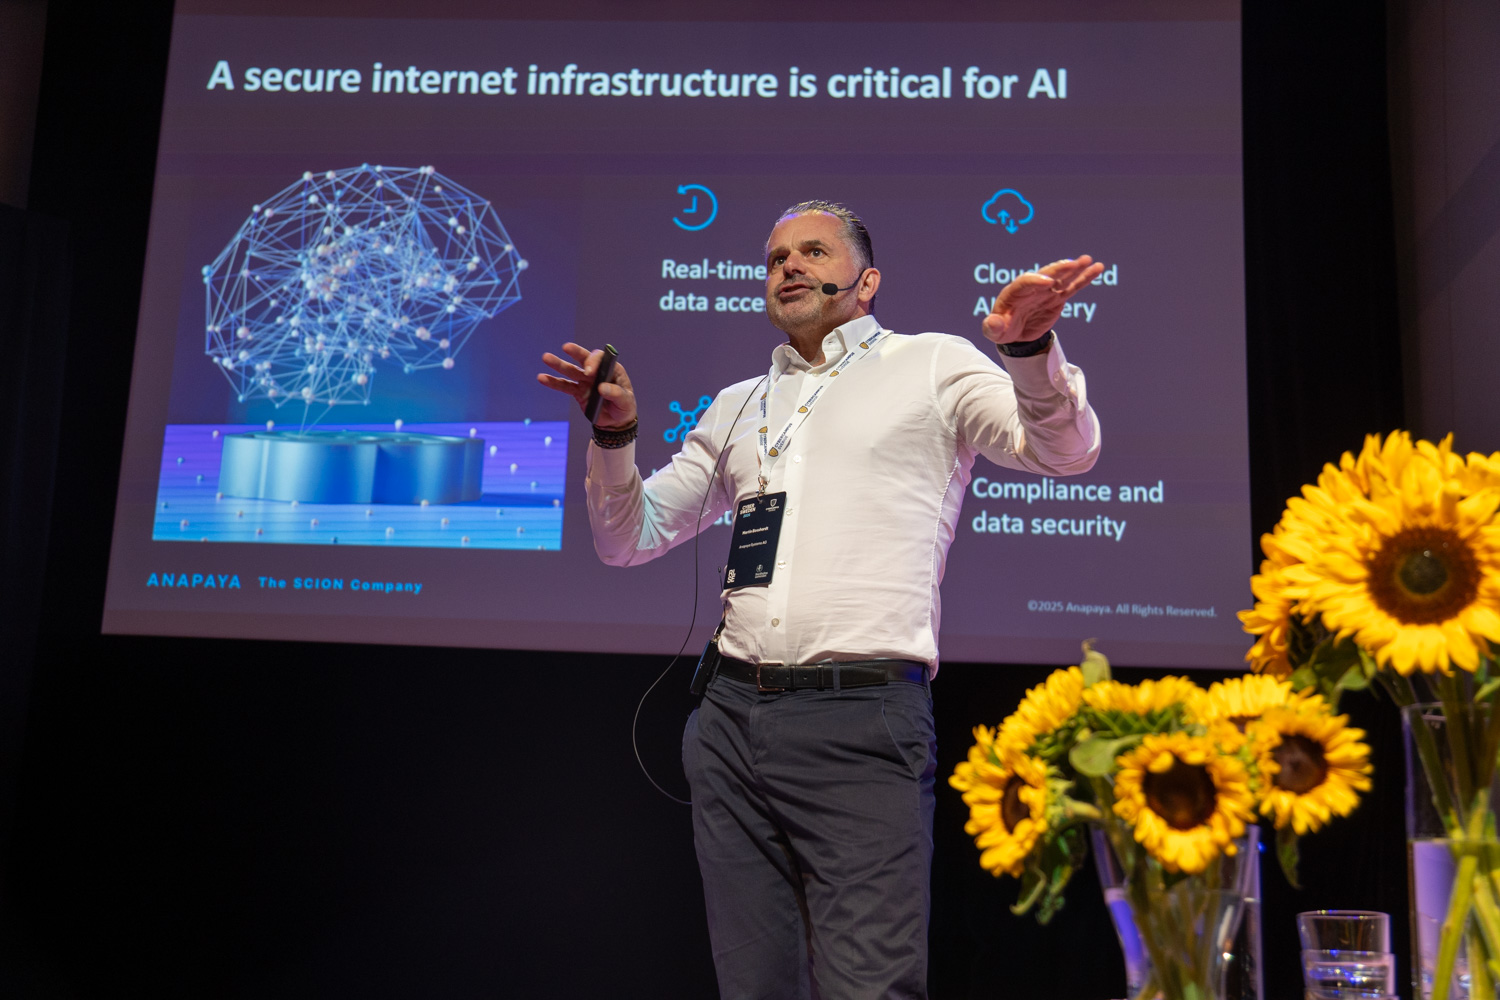
David Olgart och Fredrik Blix rundade av dagen med att tacka alla som gjort konferensen möjlig, och det fanns skäl att stanna upp och räkna hur många det faktiskt var. Inget av det här händer av sig självt. Alla arrangörer, moderatorer, volontärer och personal på plats bidrog till att de tre dagarna flöt på så bra som de gjorde, och det syntes.
Tack till alla som höll ett föredrag, presenterade en poster, eller bara var där och deltog. Det var ni som gjorde CyberSweden 2026 till vad det blev.
Nästa år går CyberSweden av stapeln i Uppsala, 28–30 september.
Missa inget av vad som är på gång. Följ Cybercampus Sweden på Linkedin och prenumerera på vårt nyhetsbrev för att hålla dig uppdaterad om kommande evenemang.